Firmware-Hack: Weiter Lücken in allen Notebooks von Dell, HP & Lenovo
Das Problem ist seit Jahren bekannt, eine aktuelle Analyse zeigt kaum Besserung: Die Zulieferer von Notebook-Komponenten wie WLAN-Modulen und Webcams verzichten auf einfachste Schutzmaßnahmen. Die Folge: In allen Notebooks von Dell, HP und Lenovo klaffen große Lücken.
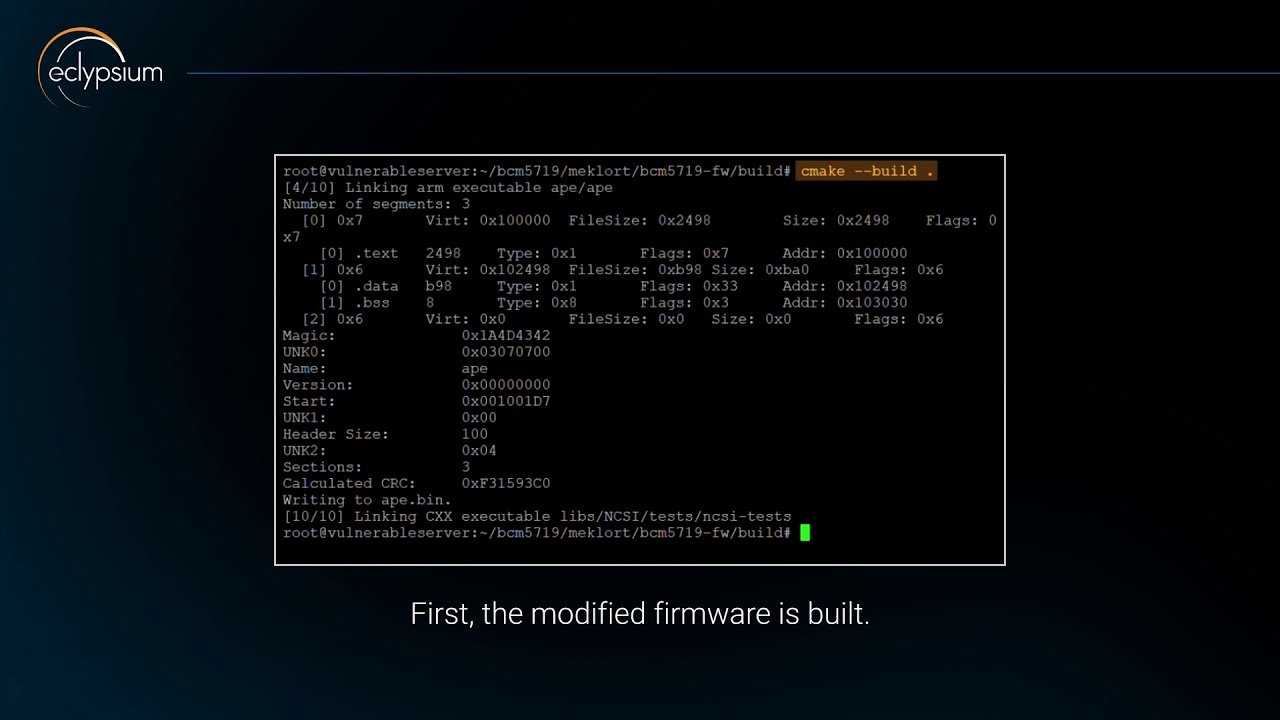 Auf YouTube ansehen
"In einer neuen Untersuchung konnte Eclypsium unsignierte Firmware in WLAN-Adaptern, USB-Hubs, Trackpads und Kameras finden, die in Computern von Lenovo, Dell, HP und anderen großen Herstellern genutzt werden", so die Sicherheitsforscher in ihrem aktuellen Beitrag zur Sicherheitsanalyse der Bauteile. Demnach habe man erfolgreich demonstriert, dass die Firmware der Bauteile infiziert und der Schadcode dann nicht durch "Sicherheitssoftware" aufgespürt werden kann.
Laut den Experten seien solche und ähnliche Attacken schon früher wiederholt "in freier Wildbahn" beobachtet worden, trotzdem seien die Hersteller der Bauteile nur sehr langsam dazu zu bewegen, die "Praxis der Signierung von Firmware" auch zu übernehmen. Die Folge: Immer noch sind Millionen von Windows und Linux-Systemen Firmware-Attacken schutzlos ausgeliefert. "Unsere Untersuchung zeigt, dass ein großer Teil der Industrie vor den Gefahren von unsignierter Firmware die Augen verschließt", so die Sicherheitsexperten.

Firmware-Hacking gefährdet immer noch Millionen Notebooks
Dass verschiedene Hersteller von Notebooks viele ihrer Komponenten nicht selbst produzieren, sondern von Zulieferern beziehen, ist klar. Schon seit langem ist bekannt, dass diese kleinen Bauteile oft wegen schlechter Update-Prozesse und fehlender Signierung der Firmware ein Sicherheitsrisiko darstellen. Jetzt haben die Experten von Eclypsium das Problem erneut auch bei aktuellen Notebook-Modellen von Dell, HP, Lenovo und anderen Herstellern nachvollzogen. Das Urteil: Die Sicherheitspolitik der Zulieferer bleibt allzu oft fahrlässig schlecht.Auf YouTube ansehen"In einer neuen Untersuchung konnte Eclypsium unsignierte Firmware in WLAN-Adaptern, USB-Hubs, Trackpads und Kameras finden, die in Computern von Lenovo, Dell, HP und anderen großen Herstellern genutzt werden", so die Sicherheitsforscher in ihrem aktuellen Beitrag zur Sicherheitsanalyse der Bauteile. Demnach habe man erfolgreich demonstriert, dass die Firmware der Bauteile infiziert und der Schadcode dann nicht durch "Sicherheitssoftware" aufgespürt werden kann.
Laut den Experten seien solche und ähnliche Attacken schon früher wiederholt "in freier Wildbahn" beobachtet worden, trotzdem seien die Hersteller der Bauteile nur sehr langsam dazu zu bewegen, die "Praxis der Signierung von Firmware" auch zu übernehmen. Die Folge: Immer noch sind Millionen von Windows und Linux-Systemen Firmware-Attacken schutzlos ausgeliefert. "Unsere Untersuchung zeigt, dass ein großer Teil der Industrie vor den Gefahren von unsignierter Firmware die Augen verschließt", so die Sicherheitsexperten.
Die gesamte Industrie muss reagieren
Die Sicherheitsexperten schließen aus ihrer Analyse, dass es einer Anstrengung der gesamten Industrie bedarf, um unsignierte Firmware in Bauteilen zu einem zentralen Punkt bei den Bemühungen rund um Cybersecurity zu machen. Hersteller sollten ihre Geräte auf "angreifbare Bauteile" überprüfen und die Updatepolitik von Lieferanten schon bei der Konstruktion als wichtigen Faktor mit einbeziehen.
Thema:
Lenovos Aktienkurs
Videos zu Lenovo-Geräten
-
Lenovos neues Tablet-Flaggschiff: Yoga Tab Plus Gen 2 angeschaut


-
Yoga Tab Gen 2: Lenovos neues Tablet mit starkem Display

-
Lenovo Tab Plus Gen 2 im Test: Starker Sound, aber wenig Leistung

-
ThinkTab X11: Lenovos Tablet für harte Umgebungen im Test

-
Lenovo bringt zwei neue ThinkPads - hier sind sie im Vergleich

Lenovo Idea Tab im Preisvergleich
 TechnikDirekt
 Electronis.de
 Jacob Elektronik direkt
 Price-guard
 Galaxus
Beliebt im Preisvergleich
- Notebooks:


Beiträge aus dem Forum
Weiterführende Links
Neue Nachrichten
- Teslas Roadster hebt ab - das Internet zieht ihn durch den Kakao
- Google und Microsoft streichen XSLT: Optische Folgen für das Web
- Regulärer Support vorbei: So geht es mit Windows Server 2022 weiter
- Galaxy OS statt One UI 10: Samsung plant angeblich große Änderungen
- Smart App Control gestört: Windows 11 hat ein Sicherheits-Problem
- MwSt. geschenkt: 19%-Aktion jetzt bei Media Markt und Saturn
- Windows Recovery: Microsoft liefert neue Updates für Windows 11 & 10
❤ WinFuture unterstützen
Sie wollen online einkaufen?
Dann nutzen Sie bitte einen der folgenden Links,
um WinFuture zu unterstützen:
Vielen Dank!
 Amazon
Alle Kommentare zu dieser News anzeigen