Erpresser-Schädling:
Rettung von Daten ist möglich
In der letzten Woche machten die Sicherheitsexperten von Dr. Web darauf aufmerksam, dass die Aktivitäten der Ransomware namens Trojan.Encoder stark zugenommen haben.
Verstärkte Aktivitäten zeigte der Trojan.Encoder zunächst nur in Russland. In der letzten Woche haben die Autoren der Malware dann begonnen, weitere Länder in der EU ins Visier zu nehmen. Mittlerweile meldeten sich auch Nutzer aus Lateinamerika bei 'Dr. Web', welche mit dem Erpresser-Schädling kämpfen.
 Trojan.Encoder
Insgesamt kursieren derzeit fünf verschiedene englischsprachige Versionen des Schädlings im Internet, der zur Malware-Familie namens Ransomware gehört. Charakteristisch ist es für derartigen Schadcode, dass diverse Dateien auf der Festplatte verschlüsselt werden. Nur gegen die Bezahlung von 50 Euro per Ukash oder Paysafecard wird den Nutzern das Entschlüsseln ihrer Daten versprochen.
Im ersten Schritt durchsucht die Malware die Systeme der Opfer und hält in erster Linie Ausschau nach Musik-, Bild- oder Archiv-Dateien. Zudem werden Dateien, welche mit Microsoft Office erstellt wurden, verschlüsselt. Die russischen Sicherheitsexperten bieten betroffenen Nutzern Hilfe an. Zu diesem Zweck steht ein Online-Formular zur Verfügung, über das sich verschlüsselte Dateien hochladen lassen. Diesbezüglich ist die Rede von einer sehr hohen Erfolgsquote, wenn es um die Entschlüsselung geht.
Inzwischen war es den Entwicklern von F-Secure, die sich ebenfalls mit dem Erpresser-Schädling beschäftigen, möglich, ein Werkzeug zur Entschlüsselung der Dateien auf den Weg zu bringen. F-Secure bezeichnet den Schädling als Trojan:W32/Ransomcrypt. Im Hinblick auf die Verschlüsselung der Dateien wird auf den Tiny Encryption Algorithm (TEA) gesetzt.
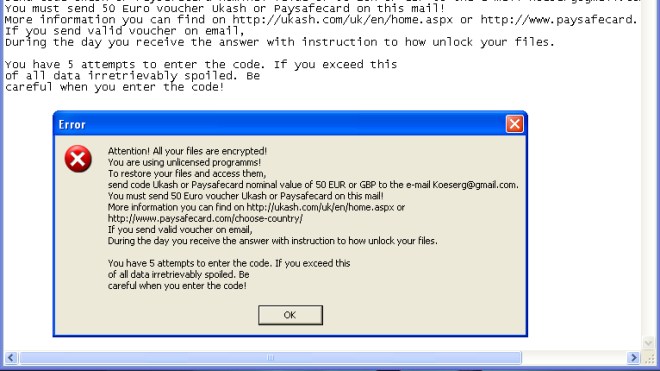 Trojan.Encoder
Insgesamt kursieren derzeit fünf verschiedene englischsprachige Versionen des Schädlings im Internet, der zur Malware-Familie namens Ransomware gehört. Charakteristisch ist es für derartigen Schadcode, dass diverse Dateien auf der Festplatte verschlüsselt werden. Nur gegen die Bezahlung von 50 Euro per Ukash oder Paysafecard wird den Nutzern das Entschlüsseln ihrer Daten versprochen.
Im ersten Schritt durchsucht die Malware die Systeme der Opfer und hält in erster Linie Ausschau nach Musik-, Bild- oder Archiv-Dateien. Zudem werden Dateien, welche mit Microsoft Office erstellt wurden, verschlüsselt. Die russischen Sicherheitsexperten bieten betroffenen Nutzern Hilfe an. Zu diesem Zweck steht ein Online-Formular zur Verfügung, über das sich verschlüsselte Dateien hochladen lassen. Diesbezüglich ist die Rede von einer sehr hohen Erfolgsquote, wenn es um die Entschlüsselung geht.
Inzwischen war es den Entwicklern von F-Secure, die sich ebenfalls mit dem Erpresser-Schädling beschäftigen, möglich, ein Werkzeug zur Entschlüsselung der Dateien auf den Weg zu bringen. F-Secure bezeichnet den Schädling als Trojan:W32/Ransomcrypt. Im Hinblick auf die Verschlüsselung der Dateien wird auf den Tiny Encryption Algorithm (TEA) gesetzt.
Thema:
Neueste Downloads


Beliebt im Preisvergleich
- Antivirus:


Neue Nachrichten



Beliebte Nachrichten
Videos


Meist kommentierte Nachrichten


Forum
-
Foren IT/EDV-Ecke Computer-Hardware und Systeme Tails 7.16 we
d-hubs - Heute 09:13 Uhr -
Schalter lässt sich nicht aktivieren
Oldbobby - Gestern 17:59 Uhr -
nach dem Ende von LiMux setzt München
d-hubs - Gestern 16:28 Uhr -
Neuvorstellung: NCViewer – kompakter Bildbetrachter für Windows
DeVIL-I386 - Gestern 04:22 Uhr -
WordPress 7.1.4 ist draußen
d-hubs - Vorgestern 08:08 Uhr
❤ WinFuture unterstützen
Sie wollen online einkaufen?
Dann nutzen Sie bitte einen der folgenden Links,
um WinFuture zu unterstützen:
Vielen Dank!
 Amazon
Alle Kommentare zu dieser News anzeigen