Lenovo täuscht Kunden: "Verschlüsselter" USB-Stick ist ein Schwindel
Ein vermeintlich hochsicherer USB-Stick mit Fingerabdrucksensor von Lenovo entpuppt sich als Mogelpackung. Die Daten, die eigentlich verschlüsselt gespeichert werden sollten, lagen im Klartext auf einer im Inneren des Gehäuses verbauten SD-Karte.
Wer das Gehäuse des Sticks öffnet, findet im Inneren lediglich eine handelsübliche und komplett unverschlüsselte SD-Karte vor. Der Fingerabdrucksensor fungiert lediglich als elektronischer Schalter. Sobald ein autorisierter Finger aufgelegt wird, aktiviert die Elektronik die USB-Verbindung zum Computer. Da die Daten auf der internen Speicherkarte im Klartext vorliegen, kann ein Unbefugter den Stick einfach aufbrechen, die SD-Karte herausholen und die Informationen ohne weitere Maßnahmen auslesen.
Für betroffene Kunden gestaltet sich die Absicherung ihrer erworbenen Hardware allerdings als äußerst umständlich. So müssen sie eine chinesische Servicenummer kontaktieren und das Gerät einschicken oder vor Ort aktualisieren lassen.
Das Software-Development-Kit, auf dem die SSD TSD303 basiert, kommt allerdings noch in neun weiteren Produkten unterschiedlicher Hersteller zum Einsatz. Die meisten der Geräte weisen laut dem Sicherheitsforscher denselben Schwachpunkt auf. Zwei Modelle speicherten wie der USB-Stick von Lenovo ebenfalls unverschlüsselte Daten auf Micro-SD-Karten. Die Herstellernamen sind jedoch nicht bekannt.
Auch bei anderen Anbietern zeigte die KI-Analyse schnelle Erfolge. Das Programm USB Copy Protection von KakaSoft entschlüsselte Codex in etwa 26 Minuten. Bei Copy Secure von Nexcopy dauerte der Vorgang rund zehn Minuten. Li warnte auf Grundlage seiner Erkenntnisse auf einer Konferenz im März, Hardware-Sicherheit sei mitunter reines Marketing.
Vertraut ihr nach einer solchen Geschichte noch auf die Hardware-Verschlüsselung von USB-Sticks? Wie schützt ihr eure sensiblen Daten? Teilt eure Strategien gerne in den Kommentaren! Siehe auch:
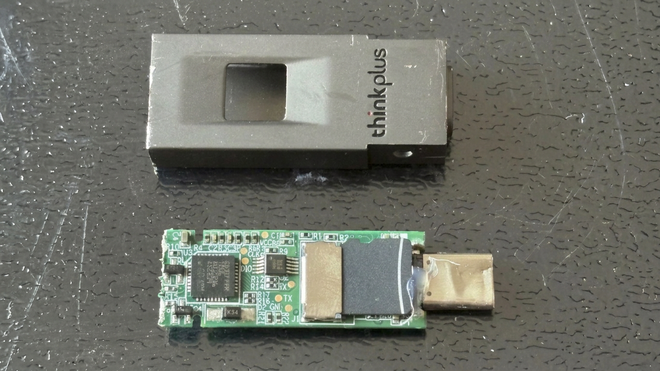
- Der USB-Stick Lenovo Thinkplus FU100 besaß gar keine echte Verschlüsselung
- Im Gehäuse des Sticks befand sich lediglich eine unverschlüsselte SD-Karte
- Das Update zur Schließung der Sicherheitslücken verlangt ein Einschicken
- Eine externe Lenovo-SSD übertrug ihr geheimes Passwort ungeschützt via USB
- Zahlreiche Produkte anderer Hersteller nutzen das fehlerhafte Software-Kit
- Mithilfe von KI deckte der Forscher Xusheng Li etliche weitere Mängel auf
Sicherheit als reines Marketing
Käufer des USB-Sticks Thinkplus FU100 von Lenovo wiegten sich lange in falscher Sicherheit. Der Hersteller bewarb das Speichermedium, das vor allem auf dem chinesischen Markt verkauft wird, mit einer robusten Verschlüsselung nach dem Standard AES-256 und einem integrierten Fingerabdruckleser. Der Sicherheitsforscher Xusheng Li hat jedoch entdeckt, dass der versprochene Schutz praktisch nicht existent war.Wer das Gehäuse des Sticks öffnet, findet im Inneren lediglich eine handelsübliche und komplett unverschlüsselte SD-Karte vor. Der Fingerabdrucksensor fungiert lediglich als elektronischer Schalter. Sobald ein autorisierter Finger aufgelegt wird, aktiviert die Elektronik die USB-Verbindung zum Computer. Da die Daten auf der internen Speicherkarte im Klartext vorliegen, kann ein Unbefugter den Stick einfach aufbrechen, die SD-Karte herausholen und die Informationen ohne weitere Maßnahmen auslesen.
Mühsames Sicherheitsupdate
Wie HackingPassion berichtet, fand die ursprüngliche Untersuchung des Geräts bereits 2025 statt. Als Reaktion überzog Lenovo die interne SD-Karte übergangsweise damals schlicht mit Epoxidharz, um zumindest ein Entfernen der Karte zu erschweren. Anfang 2026 folgte dann ein offizielles Sicherheitsupdate. Das Update behebt neben der nicht vorhandenen Verschlüsselung zudem eine Schwachstelle in der Konfigurationssoftware, durch die lokal angemeldete Nutzer die Geräteauthentifizierung umgehen und fremde Fingerabdrücke registrieren konnten.Für betroffene Kunden gestaltet sich die Absicherung ihrer erworbenen Hardware allerdings als äußerst umständlich. So müssen sie eine chinesische Servicenummer kontaktieren und das Gerät einschicken oder vor Ort aktualisieren lassen.
Weitere Geräte mit Schwachstellen
Neben dem USB-Stick nahm Xusheng Li auch die externe SSD TSD303 von Lenovo unter die Lupe. Hier waren die Daten auf dem Speichermedium zwar tatsächlich verschlüsselt, das System wies jedoch einen gravierenden Konzeptfehler auf. So übertrug das Laufwerk das Passwort im Klartext über die USB-Schnittstelle an den Computer. Ein potenzieller Angreifer musste den Datenverkehr somit nur abfangen, um an den Schlüssel zu gelangen.Das Software-Development-Kit, auf dem die SSD TSD303 basiert, kommt allerdings noch in neun weiteren Produkten unterschiedlicher Hersteller zum Einsatz. Die meisten der Geräte weisen laut dem Sicherheitsforscher denselben Schwachpunkt auf. Zwei Modelle speicherten wie der USB-Stick von Lenovo ebenfalls unverschlüsselte Daten auf Micro-SD-Karten. Die Herstellernamen sind jedoch nicht bekannt.
KI deckt weitere Lücken auf
Um weitere Sicherheitslücken aufzudecken, nutzte Li das Programmierwerkzeug Codex von OpenAI. Die Künstliche Intelligenz half dabei, die Software zu analysieren, die Daten auf Speichermedien eigentlich schützen soll. Allerdings entdeckte Codex beim Programm des Anbieters Netac einen fest eingebauten Schlüssel. Zudem schrieb die Software das Passwort des Nutzers unverschlüsselt in Diagnoseprotokolle.Auch bei anderen Anbietern zeigte die KI-Analyse schnelle Erfolge. Das Programm USB Copy Protection von KakaSoft entschlüsselte Codex in etwa 26 Minuten. Bei Copy Secure von Nexcopy dauerte der Vorgang rund zehn Minuten. Li warnte auf Grundlage seiner Erkenntnisse auf einer Konferenz im März, Hardware-Sicherheit sei mitunter reines Marketing.
Vertraut ihr nach einer solchen Geschichte noch auf die Hardware-Verschlüsselung von USB-Sticks? Wie schützt ihr eure sensiblen Daten? Teilt eure Strategien gerne in den Kommentaren! Siehe auch:
Thema:
Felix KrauthRedakteur für Windows & Hardware
War Game Designer, bevor er Journalist wurde, und testet Spiele bis heute selbst. Sein Spektrum reicht von der FritzBox über Windows 11 und Apple bis zu Gaming.
Lenovos Aktienkurs
Videos zu Lenovo-Geräten
-
Lenovo Yoga Tab Gen 2: Das neue Allrounder-Tablet im Test


-
Lenovos neues Tablet-Flaggschiff: Yoga Tab Plus Gen 2 angeschaut

-
Yoga Tab Gen 2: Lenovos neues Tablet mit starkem Display

-
Lenovo Tab Plus Gen 2 im Test: Starker Sound, aber wenig Leistung

-
ThinkTab X11: Lenovos Tablet für harte Umgebungen im Test

Lenovo Idea Tab im Preisvergleich
 Technikdirekt
 Electronis.de
 Jacob Elektronik direkt
 Price-guard
 Galaxus
Beliebt im Preisvergleich
- Notebooks:


Beiträge aus dem Forum
Weiterführende Links
Neue Nachrichten
- Super Mario Bros.: Neuer Weltrekord kratzt am absoluten Zeitlimit
- Großes Level-2-Update: Wie BMW ab 2027 durch den Stadtverkehr lenkt
- Lenovo täuscht Kunden: "Verschlüsselter" USB-Stick ist ein Schwindel
- Nur heute: Media Markt & Saturn mit Prospekt-Deals in letzter Minute
- WhatsApp-Gruppen leichter nutzbar: Diese Neuerungen kommen hinzu
- Bürokratie statt blühender Zivilisation: KIs blamieren sich in Minecraft
- Linux 7.4-rc1 ist da: Größtes Merge-Fenster jemals - Torvalds zufrieden
❤ WinFuture unterstützen
Sie wollen online einkaufen?
Dann nutzen Sie bitte einen der folgenden Links,
um WinFuture zu unterstützen:
Vielen Dank!
 Amazon